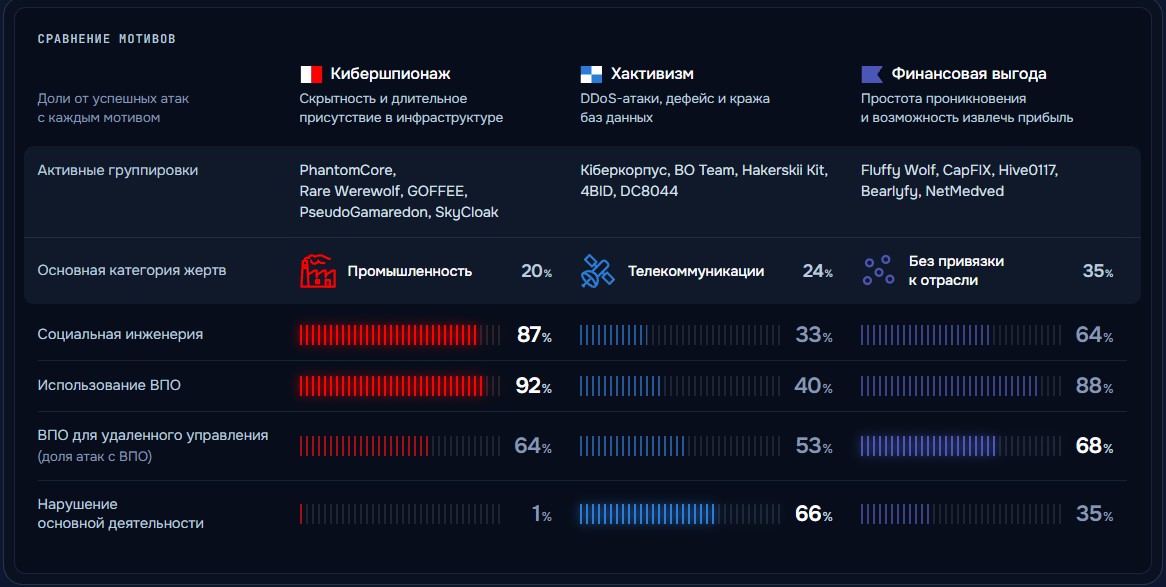
За период с октября 2025 по сентябрь 2026 года количество успешных кибератак на российские организации выросло на 40% по сравнению с предыдущими двенадцатью месяцами; на Россию пришлось 73% всех успешных атак на организации в странах СНГ и 14-15% в мире, свидетельствуют результаты исследования Positive Technologies.
Главным мотивом злоумышленников остался кибершпионаж (29%), к которому вплотную приблизился хактивизм (рост с 25% до 28%), тогда как финансовая мотивация сместилась на третье место с долей 26%. Чаще всего инциденты приводили к утечке конфиденциальной информации (55%), при этом в равных долях похищались коммерческая тайна и учетные данные (по 22%). Другим последствием стало нарушение основной деятельности (36%), включая потерю доступа к инфраструктуре или данным (48%).
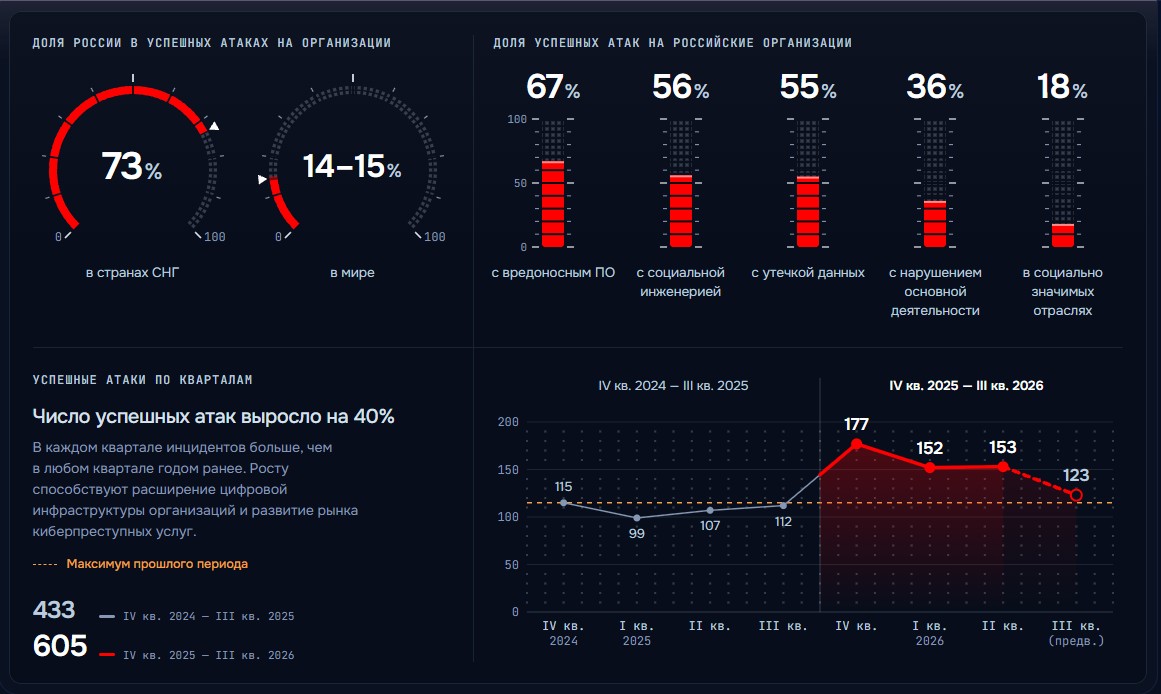
Ключевым оружием нападающих остаются вредоносное ПО, которое применялось в 67% успешных атак, и методы социальной инженерии (56%). При этом в структуре используемого ВПО доля троянов для удаленного управления (RAT) увеличилась с 52% до 62%, тогда как применение шифровальщиков снизилось с 35% до 24%. Кроме того, втрое увеличилось число инцидентов, в которых ресурсы скомпрометированных организаций задействовались злоумышленниками для развития атак на их контрагентов и клиентов.
 «Базальт СПО» продлила поддержку программных продуктов Десятой платформы ещё на год — до 31 декабря 2027 годаРекламное объявлениеООО «Базальт СПО». ИНН 7714350892. ERID: 2VtzqvQdWCe
На теневых площадках доля бесплатных раздач похищенных данных российских компаний выросла с 55% до 66%, а медианная запрашиваемая цена продаваемых массивов увеличилась более чем в десять раз — со 120 до 1300 долларов.
В 2027 году компания прогнозирует дальнейший рост числа успешных атак на российские организации ещё на 30-40%. Главным фактором риска станет массовая эксплуатация уязвимостей в отечественном ПО и компрометация систем централизованного управления софтом, способная вызвать каскадные сбои на предприятиях целых отраслей. При этом группировки будут активнее атаковать компании через их контрагентов, используя скомпрометированную почту для перехвата цепочек переписки, а часть вымогателей перейдет к шантажу украденными данными вовсе без применения шифрования.
Отраслевое распределение атак показало закрепление лидеров и смену позиций в первой четвёрке. Первое место сохранила промышленность (17% всех успешных атак на организации в стране), где доминировал кибершпионаж (36%), а 67% атак завершились различными утечками. Второе место удержали госучреждения (10% атак), в которых 47% нападений носили шпионский характер, доля RAT подскочила до 72%, а в 22% случаев был нанесен прямой ущерб интересам государства. На третью строчку поднялся телекоммуникационный сектор (9% атак), где число инцидентов подскочило сразу на 86%, при этом 76% атак совершили хактивисты, а девять из десяти (89%) инцидентов привели к сбоям в деятельности атакованных операторов. IT-компании сместились на четвертое место (6% атак) с наименьшим темпом прироста инцидентов среди лидеров (18%), столкнувшись с активностью хактивистов (36%), утечками исходного кода и рисками компрометации цепочки поставок для проникновения к конечным заказчикам.
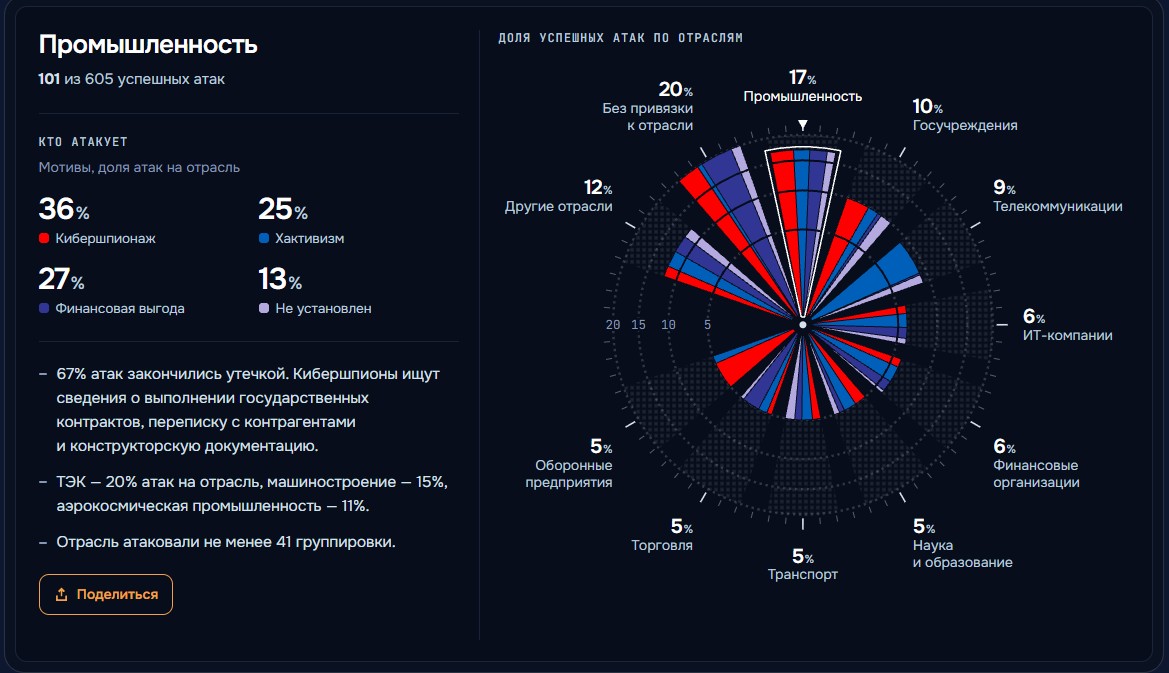
Финансовые организации сохранили долю в 6% атак, испытав взрывной рост доли DDoS-атак с 14% до 44% и смену приоритета на хактивизм (42%). В сфере науки и образования (5% атак) зафиксирована максимальная среди отраслей доля эксплуатации уязвимостей (45%) и рекордные 73% утечек данных. На транспорт пришлось 5% инцидентов с более чем двукратным ростом доли кибершпионажа (с 10% до 23%). В торговле при доле в 5% атак и доминировании финансового мотива (52%) сектор остался абсолютным лидером теневого рынка, где 21% всех объявлений об утечках баз клиентов. Наконец, каждая пятая успешная атака в стране не привязана к конкретной отрасли.